PHP2Shell : une faille critique qui concerne de nombreux sites web
WordPress, Drupal, Joomla ou encore certaines applications métier : de nombreux sites et services web reposent sur PHP pour fonctionner.
En octobre 2026, deux vulnérabilités critiques, regroupées sous le nom de PHP2Shell, ont été révélées dans ce langage. Référencées CVE-2026-109618 et CVE-2026-109619, elles peuvent, dans certaines conditions, permettre à un attaquant d’exécuter du code à distance sur un serveur, sans authentification préalable.
Pour les entreprises, les conséquences peuvent être importantes : compromission du site, exposition de données, interruption de service ou atteinte à leur réputation.
Des correctifs ont été publiés le 21 octobre 2026. Mais les sites utilisant des versions vulnérables de PHP nécessitent toujours une attention particulière.
Quelles versions de PHP sont concernées ?
La faille PHP2Shell concerne plusieurs branches de PHP. Des versions corrigées ont été publiées pour les branches 8.2, 8.3, 8.4 et 8.5.
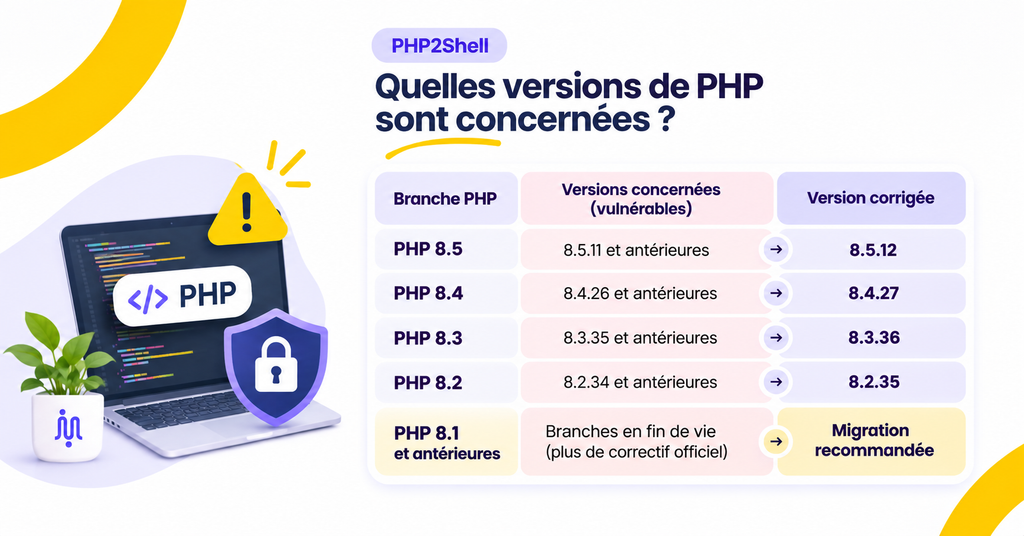
À retenir : disposer d’un CMS à jour ne garantit pas que l’environnement PHP est sécurisé. La vulnérabilité se situe dans PHP lui-même. Il est donc essentiel de vérifier la version utilisée sur le serveur et les éventuels correctifs appliqués par l’hébergeur.
Pour les branches qui ne sont plus officiellement maintenues, une migration vers une version supportée reste la solution à privilégier.
Pourquoi cette vulnérabilité représente-t-elle un risque ?
Une faille de sécurité peut avoir des conséquences bien au-delà du fonctionnement technique d’un site.
L’exploitation d’une vulnérabilité comme PHP2Shell peut notamment entraîner :
- Une compromission du serveur : un attaquant pourrait exécuter des instructions malveillantes.
- Une exposition des données : certaines informations hébergées pourraient être mises en danger.
- Une interruption de service : le site ou l’application pourrait devenir indisponible.
- Un impact sur l’activité : perte de confiance, perturbations opérationnelles ou coûts de remise en état.
Le niveau de risque dépend notamment de la version de PHP, de la configuration du serveur et des protections déjà en place.
C’est pourquoi la sécurité d’un site web ne doit pas se limiter à ses fonctionnalités visibles. Elle concerne également l’ensemble de son environnement technique.
Comment protéger son site contre PHP2Shell ?
Face à une vulnérabilité critique, plusieurs actions complémentaires peuvent être envisagées pour réduire les risques et sécuriser durablement son infrastructure.
1. Vérifier et mettre à jour la version de PHP
La première étape consiste à identifier la version de PHP utilisée par le site ou l’application.
Lorsqu’une version vulnérable est détectée, l’installation d’un correctif adapté constitue la mesure prioritaire.
Cette intervention doit néanmoins être préparée : une mise à jour peut entraîner des problèmes de compatibilité avec certaines extensions, applications ou fonctionnalités existantes.
Des vérifications avant et après l’intervention permettent de limiter les risques de dysfonctionnement.
2. Renforcer la configuration du serveur
En complément des mises à jour, certains paramètres de sécurité peuvent être ajustés afin de limiter les possibilités d’exploitation.
Cela peut notamment passer par :
- La restriction des fonctionnalités PHP non nécessaires.
- Le contrôle des ressources et des données acceptées par le serveur.
- La limitation des permissions et des commandes accessibles aux applications.
- Le cloisonnement des environnements pour réduire les conséquences d’une éventuelle compromission.
- La protection des informations techniques et des sessions utilisateurs.
Ces mesures contribuent à renforcer la sécurité globale, mais ne remplacent pas l’application des correctifs officiels.
3. Mettre en place un pare-feu applicatif (WAF)
Un WAF (Web Application Firewall) permet d’analyser les requêtes adressées à une application web et de bloquer certains comportements suspects.
Il constitue une protection supplémentaire face aux tentatives d’exploitation de vulnérabilités connues.
Son efficacité dépend toutefois des règles configurées et de leur mise à jour. Un WAF ne garantit pas, à lui seul, qu’un site est protégé contre toutes les attaques.
4. Assurer une surveillance régulière
La sécurité d’un site ne s’arrête pas à l’installation d’un correctif.
La surveillance des infrastructures, l’analyse des journaux techniques et le suivi des nouvelles vulnérabilités permettent de détecter plus rapidement les comportements anormaux et d’anticiper les risques.
Cette démarche s’inscrit dans une logique de maintenance et d’amélioration continue.
La défense en profondeur : plusieurs protections complémentaires
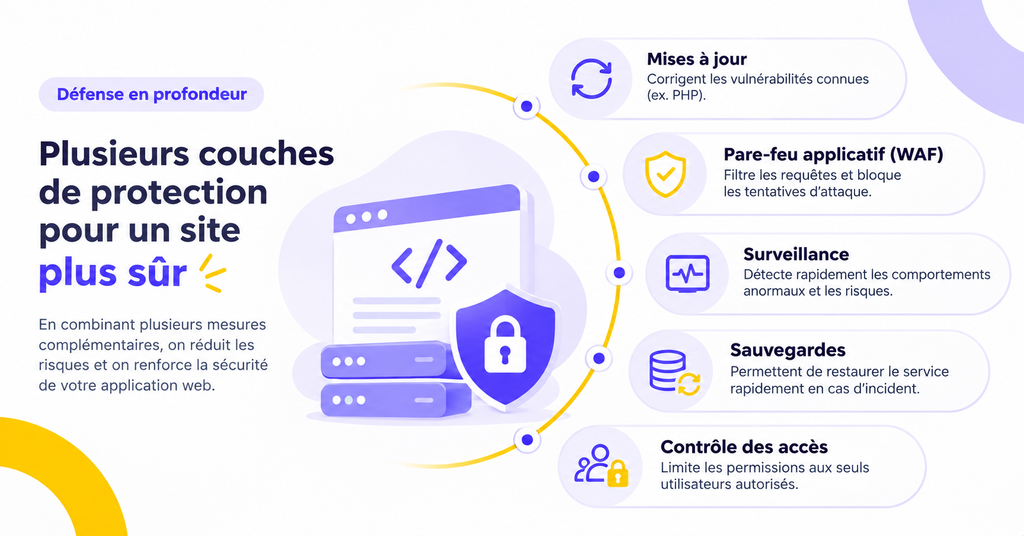
En cybersécurité, aucune mesure isolée ne suffit à garantir une protection complète.
Le principe de défense en profondeur consiste à combiner plusieurs dispositifs de sécurité. Si une protection est contournée, les autres contribuent à limiter les conséquences d’une attaque.
Sécuriser son infrastructure : un enjeu qui dépasse PHP2Shell
PHP2Shell rappelle l’importance de maintenir à jour les technologies utilisées par les sites et applications web.
Au-delà de cette vulnérabilité, la sécurité repose sur une gestion rigoureuse des environnements, des mises à jour régulières et une surveillance adaptée aux besoins de chaque projet.
Les pratiques Cloud, DevOps et DevSecOps contribuent à intégrer ces exigences dans le développement, le déploiement et la maintenance des applications.
Chez TechMyTeam, les expertises en développement web et en Cloud & DevOps s’inscrivent dans cette démarche : concevoir des environnements adaptés aux besoins techniques des projets, en tenant compte des enjeux de fiabilité, de maintenance et de sécurité.


